الامتثال وشهادات المطابقة
كن جاهزاً للتدقيق قبل أن يصل المدقّق
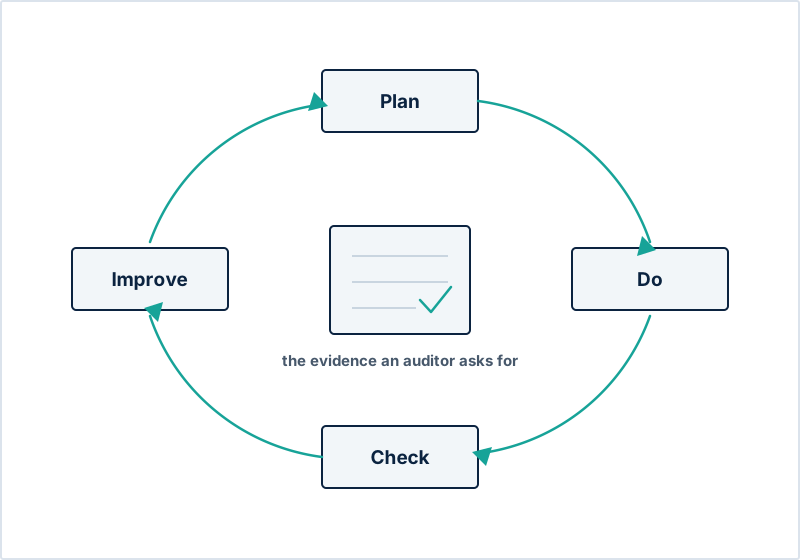
الشهادة ليست وثيقة تشتريها. هي دليل على أن شركتك تفعل ما تقول إنها تفعله، يُجمَع على مدى أشهر ويختبره مدقّق خارجي. ونحن نبني هذا الدليل معك.
المعايير
ISO 27001, 9001, 22301, 20000-1, 27701, 45001, 14001
المدة المعتادة
من ستة إلى اثني عشر شهراً لأول نظام إدارة
التوثيق
ملكك، بصيغة قابلة للتعديل، عند التسليم
ما نقوم به، وما لا نقوم به
نحن نجهّزك للحصول على الشهادة. أما الشهادة نفسها فتصدرها جهة مانحة معتمدة بعد تدقيق رسمي — ولسنا تلك الجهة، ولا أي بيت استشاري. ومن يوحي بأنه يستطيع تسليمك شهادة ISO إنما يبيعك وثائق لن تصمد أمام التدقيق. أما ما نقوم به نحن فهو أن نضمن اجتيازك له.
أنظمة الإدارة
المعايير التي يطلبها عملاؤك
معظم الشركات تأتي إلينا لأن عميلاً أو بنكاً أو عطاءً طلب شهادة. ونحن نبدأ بإخبارك إن كنت تحتاجها فعلاً — وإن كنت تحتاجها، بما هي المدة والكلفة الحقيقيتان قبل أن تلتزم بأي شيء.
- تحديد النطاق وتقييم المخاطر
- بيان قابلية التطبيق واختيار الضوابط
- سياسات وإجراءات مكتوبة لشركتك أنت
- ضوابط تقنية ينفّذها مهندسونا بأنفسهم
- التدقيق الداخلي ومراجعة الإدارة ودعم مرحلة منح الشهادة
نطاق التغطية
الأطر التي نعمل وفقها
المعايير الدولية
- أمن المعلومات والأمن السيبراني: ISO/IEC 27001, ISO/IEC 27017, ISO/IEC 27018, NIST CSF.
- السحابة: ISO/IEC 27017, ISO/IEC 27018, CSA Cloud Controls Matrix (CCM).
- استمرارية الأعمال: ISO 22301.
- حوكمة تقنية المعلومات وضوابطها: COBIT 2019, ITIL 4.
- الخصوصية وحماية البيانات: ISO/IEC 27701, PCI DSS.
الأطر والتشريعات الإقليمية
- الأردن — حماية البيانات: قانون حماية البيانات الشخصية رقم 24 لسنة 2023.
- الأردن — القطاع المالي: إطار الأمن السيبراني للقطاع المالي الأردني.
- القطاع المالي السعودي: SAMA CSF, SAMA BCM, SAMA CTI.
- الأمن السيبراني الوطني السعودي: ضوابط الهيئة الوطنية للأمن السيبراني (NCA).
- حوكمة البيانات السعودية: معايير وضوابط NDMO.
- أرامكو السعودية: معايير الأمن السيبراني.
كيف يسير الارتباط
ست مراحل، مسعّرة قبل أن تبدأ
ترى الكلفة والمدة بعد المرحلة الأولى، لا بعد أن تكون قد التزمت أصلاً.
تقييم الفجوات
نقيسك مقابل المعيار كما أنت اليوم، ونعطيك تقرير فجوات مكتوباً مع كلفة ومدة واقعيتين.
التصميم
النطاق وتقييم المخاطر وبيان قابلية التطبيق ومجموعة الضوابط التي تحتاجها فعلاً.
التنفيذ
سياسات وإجراءات وضوابط تقنية تُطبَّق فعلياً — مهندسونا ينفّذون الشقّ التقني لا يكتبون عنه فحسب.
الأدلّة
سجلات وملفات تدقيق ومراجعات إدارة تتراكم حتى يكون أمام المدقّق شيء حقيقي يفحصه.
التدقيق الداخلي
ندقّقك نحن أولاً ونصلح ما نجده، وهو ما زال رخيص الإصلاح.
دعم منح الشهادة
نجهّزك للتدقيق الخارجي ونبقى معك خلاله.
حماية البيانات
قانون حماية البيانات الأردني، معالَجاً كما ينبغي
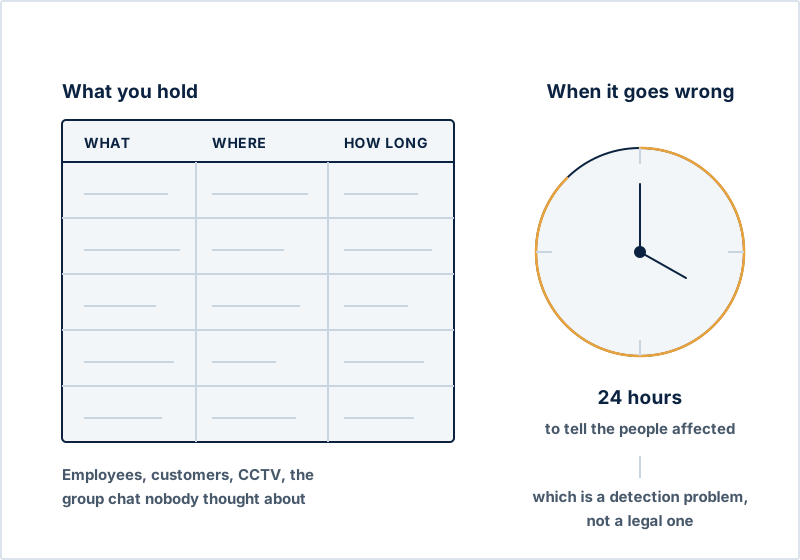
قانون حماية البيانات الشخصية رقم 24 لسنة 2023 نافذ بالكامل منذ آذار 2025. وهو ينطبق على سجلات عملائك ورواتبك وملفاتك المحاسبية. ومعظم من نتحدّث إليهم من الشركات لم يبدأ بعد.
- تقييم الفجوات وخارطة طريق الامتثال
- سجلات أنشطة المعالجة
- آليات الموافقة وإشعارات الخصوصية
- إجراءات الاختراق التي تستوفي مهلتَي الأربع والعشرين والاثنتين والسبعين ساعة
- دعم مسؤول حماية البيانات، بما في ذلك كخدمة خارجية
- تقييمات نقل البيانات عبر الحدود
السياسات والتدقيق الداخلي
ملاحظات تُغلَق، لا تُحفَظ في ملف
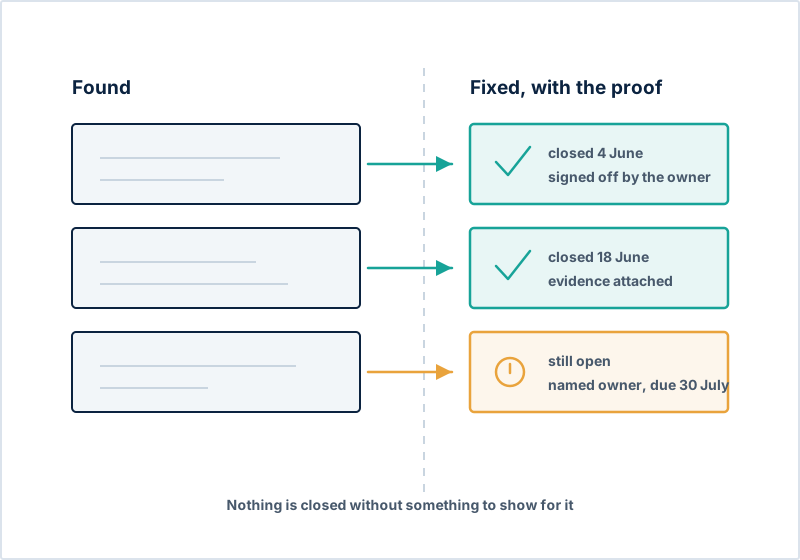
تقرير تدقيق لا يتصرّف أحد بناءً عليه أسوأ من عدم التدقيق أصلاً — لأنه يثبت أنك كنت تعلم. نحن ندقّق، ثم نتتبّع كل ملاحظة حتى إغلاقها، ليرى المدقّق الخارجي التالي نظاماً يصحّح نفسه.
- سياسات أمن وتقنية معلومات مكتوبة لشركتك، لا منسوخة من قالب
- إجراءات تشغيل معيارية يستطيع موظفوك اتّباعها فعلاً
- برامج التدقيق الداخلي وتنفيذه
- التحضير لمراجعة الإدارة
- تتبّع الإجراءات التصحيحية حتى الإغلاق
ما تحصل عليه فعلاً
وثائق تملكها، بصيغة قابلة للتعديل
لا شيء مرتبط بنا. وإن غيّرت الاستشاري العام المقبل، فكل ما كتبناه يذهب معك.
تقرير الفجوات
أين تقف مقابل المعيار، مع ملاحظات مرتّبة بحسب الجهد والأثر.
نظام الإدارة
سياسات وإجراءات وسجلات — قابلة للتعديل، ومكتوبة بلغة شركتك.
ملف التدقيق الداخلي
خطة التدقيق والملاحظات والإجراءات التصحيحية وأدلّة الإغلاق.
الملخّص التنفيذي
خمس دقائق من القراءة لمن يوقّعون على الموازنة.
ابدأ بفحص الفجوات المجاني
تسعون دقيقة لقياس موقعك مقابل ISO 27001 أو قانون حماية البيانات الأردني. مع ملخّص فجوات مكتوب وتقدير واقعي للوقت والكلفة اللازمين لإغلاقها.
احجز فحصاً مجانياً لفجوات الامتثال